
Контроль конфигурации облака (CSPM)
Устраните главную угрозу безопасности — обеспечьте непрерывный контроль конфигурации облака.

Автоматическая проверка конфигурации облака на соответствие 1200+ правилам безопасности.

Приоритизация выявленных угроз с учётом других рисков безопасности и построение критических путей атаки.

Оперативное оповещение о небезопасных настройках облака с рекомендациями по устранению угроз.


Возьмите главную угрозу безопасности в публичном облаке под контроль
облачных атак связаны с ошибками в конфигурации облака (мисконфигурациями)
Фокусируйтесь на устранении критических угроз
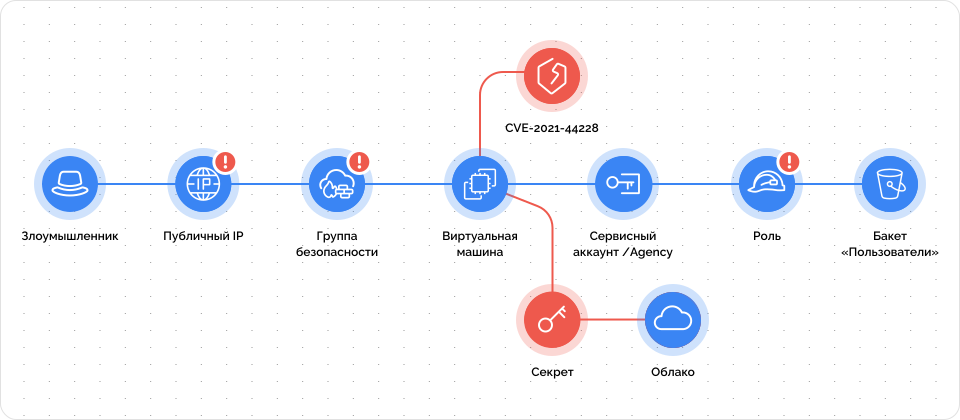
Cloud Advisor находит токсичные комбинации мисконфигураций с другими рисками безопасности — уязвимостями, вредоносным ПО, секретами, избыточными привилегиями — и строит пути атаки, требующие устранения в первую очередь.
Актуальный список всех публично доступных активов в облаке и оперативное оповещение о появлении новых ресурсов на периметре.
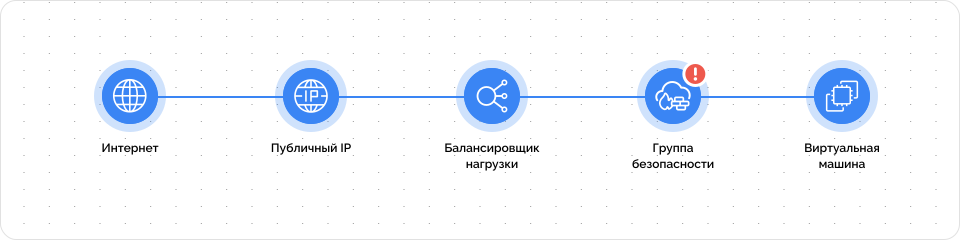
Куда исчез периметр в облаке?
Подпишитесь на рассылку Cloud Advisor и получите детальную схему доступов к ресурсам в публичном облаке, чтобы взять под контроль все точки входа в инфраструктуру.

Контроль IAM
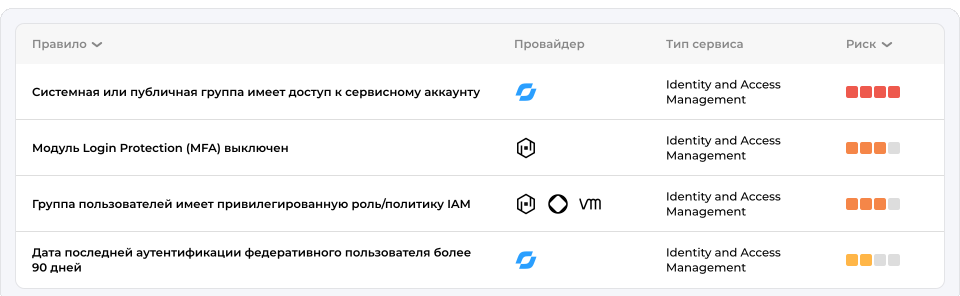
Проверка учётных записей и прав доступа на соответствие лучшим практикам безопасности: выявление избыточных привилегий, отсутствия MFA, неактивных аккаунтов, неротируемых паролей и других нарушений.
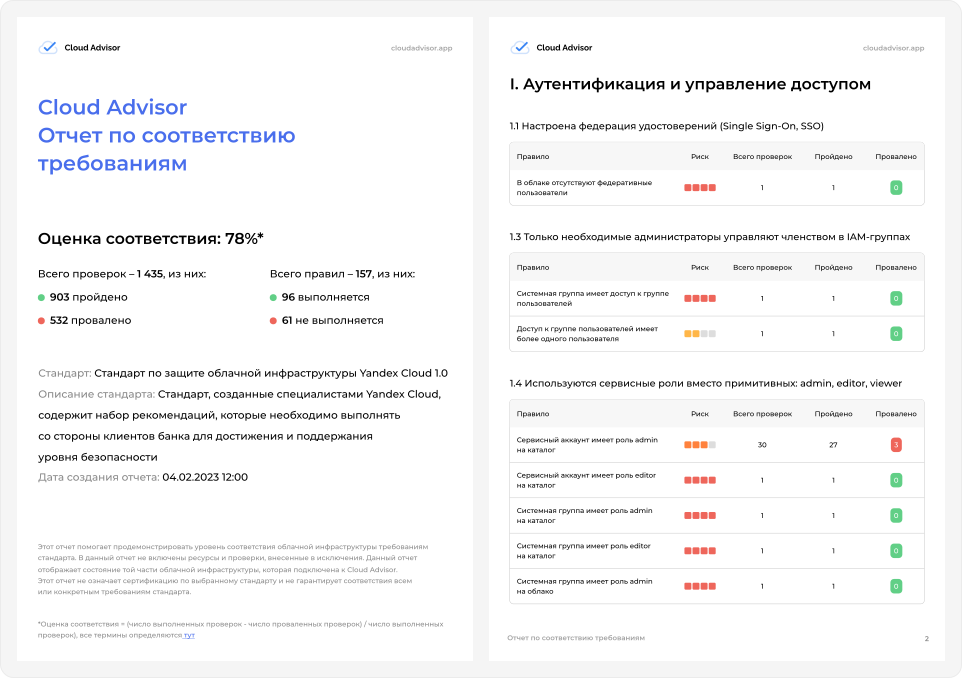
Автоматический аудит облачной инфраструктуры на соответствие требованиям ФСТЭК, ФЗ-152, CIS, PCI DSS и других стандартов с предоставлением детальных отчётов.
Собственные правила и стандарты
Возможность создавать собственные правила и пользовательские стандарты для автоматизации контроля соответствия инфраструктуры внутренним политикам организации.
- Каждая ВМ и управляемая БД должна иметь тэг owner
- В каталоге dev можно запускать ВМ только из образа Ubuntu 22.04.1 LTS
- В облаке не должно быть администраторов кроме пользователей X, Y и Z
- ВМ не должна иметь привилегии администратора в облаке
Готовы защитить вашу облачную инфраструктуру?
Запланируйте видео-встречу с экспертами Cloud Advisor
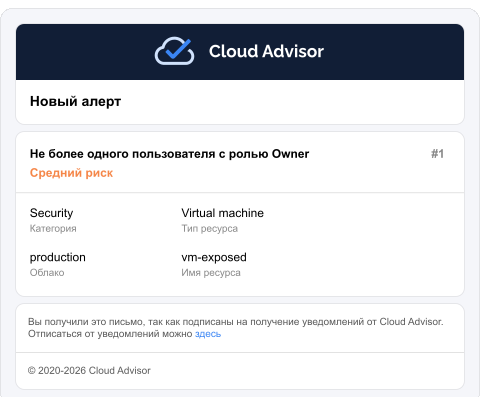
Уведомления и командная работа
При обнаружении нарушений политики безопасности, требующих реагирования, Cloud Advisor оповестит ответственного по удобному каналу коммуникации или создаст задачу в таск-менеджере. Настройте уведомления таким образом, чтобы каждый тип алерта попадал к нужному сотруднику.
Сканирование IaC
Cloud Advisor встраивается в процессы CI/CD и осуществляет проверку файлов Terraform на наличие небезопасных конфигураций до того, как инфраструктура будет развернута.

Константин Асеев
Руководитель отдела кибербезопасности инфраструктуры OKKO
«Внедрение Cloud Advisor позволило нам решить широкий спектр задач безопасности в публичном облаке в рамках одного продукта: от сканирования на уязвимости до контроля конфигурации. Мы получили возможность отслеживать действия пользователей и оперативно выявлять небезопасные изменения, например, вывод ресурса на периметр или избыточные привилегии.»

Готовы увидеть Cloud Advisor в действии?
Единая платформа для безопасности и сокращения расходов в публичном облаке
Запросить демо


