Блог
СберУниверситет и Cloud Advisor: как обеспечить безопасность мультиоблака, пройти аудит и сэкономить 20% на облачном счёте
Перед отделом кибербезопасности СберУниверситета стояла задача обеспечить безопасность мультиоблачной среды и пройти аудит силами небольшой команды. Кроме того, было необходимо сократить расходы на облако. Как СберУниверситет ответил на эти вызовы с помощью единого решения класса CNAPP — Cloud Advisor, рассказываем в кейсе.
 28.10.2026
 6 мин.
Карточка проекта
Клиент: СберУниверситет — образовательный центр для топ-менеджеров, руководителей и их команд, платформа для обучения и развития персонала.
Отрасль: дополнительное профессиональное образование.
Инфраструктура: мультиоблачная — платформы Cloud.ru: Облако VMware (ранее Enterprise) и Advanced, более 30 виртуальных дата-центров, несколько сотен виртуальных машин.
Срок подключения Cloud Advisor: один день, полная настройка — менее 5 рабочих дней.
Опыт использования: с 2022 года, СберУниверситет — один из первых пользователей Cloud Advisor.
СберУниверситет основан в 2012 году как корпоративный университет Сбербанка. Сегодня это один из ведущих образовательных центров, предлагающих обучение в том числе и внешним компаниям. Такой масштаб задач требует постоянного роста мультиоблачной инфраструктуры.
Защищать сложную, постоянно меняющуюся среду и проходить ежегодные аудиты безопасности становилось всё труднее. Одновременно рос облачный счёт. Решать всё это предстояло силами небольшой команды.
Четыре задачи для небольшой команды: безопасность, аудит, прозрачность и экономия
Защитить мультиоблако
Инфраструктура СберУниверситета распределена по нескольким облачным платформам Cloud.ru: у каждой свои особенности и свой набор сервисов и ресурсов с различными настройками. Вдобавок — множество виртуальных машин с разными операционными системами. Чтобы контролировать безопасность, нужно хорошо понимать устройство каждой платформы и учитывать их различия. Дополнительная трудность — среда меняется ежедневно, и уследить за ней вручную невозможно. Команде требовалось единое решение для контроля безопасности мультиоблачной среды.
Пройти аудит
В СберУниверситете регулярно проводится аудит кибербезопасности (КБ). Проверять выполнение политик безопасности вручную в гетерогенной среде — это недели работы и риск что-то упустить. Нужна была автоматизация контроля соответствия, чтобы приходить на аудит с готовыми подтверждениями выполнения требований.
Получить достоверные данные об активах
Без единого источника данных об инфраструктуре мультиоблако фактически превратилось в «чёрный ящик»: сведения о ресурсах приходилось собирать вручную — в веб-консолях провайдера и через запросы к ИТ-специалистам. Данные устаревали быстрее, чем их сводили воедино. Главный риск — регулярное появление Shadow IT: неучтённых ресурсов, которых КБ-отдел не видит, а значит, не контролирует. Требовался независимый источник актуальных сведений о текущем состоянии облачной инфраструктуры с удобным поиском информации без обращений в ИТ-отдел.
Сократить облачные расходы
В облаке легко переплатить за то, что фактически не используется: одни виртуальные машины работают на 5–10% мощности, другие — простаивают, но продолжают тарифицироваться. Распределённость инфраструктуры по платформам усложняет контроль нагрузки на ресурсы, и из-за неэффективного потребления расходы постепенно растут. Нужно было понять, где можно тратить меньше на услуги облачного провайдера без потери производительности сервисов.


Решение: единая платформа Cloud Advisor вместо набора разрозненных инструментов
СберУниверситет смог решить задачи безопасности, комплаенса и оптимизации расходов в рамках одной платформы для защиты мультиоблачной среды — Cloud Advisor, #1 CNAPP в России.
Комплексная защита мультиоблачной инфраструктуры
Контроль безопасности конфигурации гетерогенной среды (CSPM)
Настройки 100% ресурсов СберУниверситета в Cloud.ru автоматически проверяются на соответствие более чем 260 правилам безопасности. КБ-команда получает уведомления о небезопасных конфигурациях и рекомендации по их устранению в едином интерфейсе вместо ручного контроля через разные веб-консоли.
Безопасность виртуальных машин и контейнеров в Cloud.ru Advanced
- Управление уязвимостями. КБ-команда получает приоритизированный список уязвимостей операционных систем, пакетов и библиотек на виртуальных машинах и в контейнерах без установки агентов. Новые виртуальные машины сканируются уже через несколько часов после создания.
- Антивирус. Шифровальщики, трояны, майнеры и другое вредоносное ПО обнаруживаются на виртуальных машинах без влияния на их производительность.
- Поиск секретов. Платформа показывает команде секреты и ключи доступа, хранящиеся в открытом виде, — это позволяет предотвратить боковое перемещение (lateral movement) атакующего внутри облачной инфраструктуры.
- Контроль целостности файлов. Изменения критически важных объектов на виртуальных машинах фиксируются автоматически, поэтому команда своевременно замечает подозрительную активность.
- Управление обновлениями. КБ видит, какие ОС и ПО достигли статуса EOL (End-of-life) или EOS (End-of-support) и больше не поддерживаются производителем.
- Конфигурация хоста. Настройки ОС виртуальных машин в публичном облаке проверяются на соответствие CIS Benchmark и «Рекомендациям по безопасной настройке операционных систем Linux» ФСТЭК России.
Контекстная приоритизация угроз и построение путей атаки
Большую пользу для КБ-команды СберУниверситета приносит автоматическая приоритизация угроз с учётом контекста. Платформа не просто даёт список всех выявленных рисков, а строит пути атаки — сценарии возможной компрометации, где опасные комбинации уязвимостей и настроек облачной среды могут дать злоумышленнику доступ к чувствительным данным организации. Благодаря такому анализу команда получает короткий список реальных угроз и устраняет в первую очередь наиболее критические.
Как Cloud Advisor анализирует выявленные риски в контексте всей облачной среды
Пример атаки:
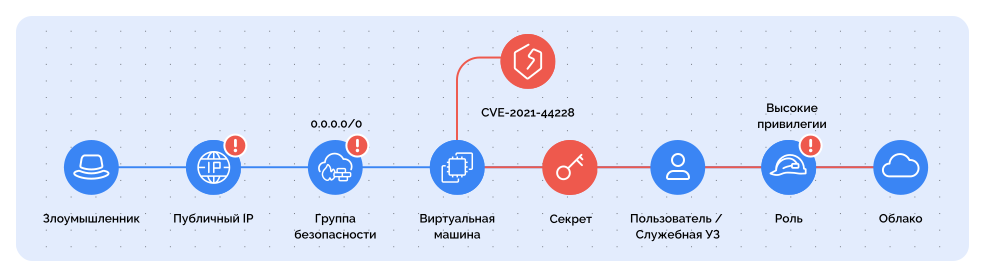
- Разведка. Злоумышленник сканирует интернет и обнаруживает публично доступную виртуальную машину с уязвимостью — у неё публичный IP-адрес и группа безопасности, разрешающая входящий трафик с 0.0.0.0/0.
- Первоначальный доступ. Злоумышленник эксплуатирует уязвимость и получает контроль над виртуальной машиной.
- Доступ к учётным данным. Злоумышленник просматривает файловую систему и находит хранящийся в открытом виде секрет — пароль, API-ключ, сертификат или токен.
- Повышение привилегий и боковое перемещение. Используя найденный секрет, злоумышленник получает доступ к другим ресурсам облачной инфраструктуры и расширяет зону контроля.
Токсичная комбинация — публичный IP, широкие правила группы безопасности, критическая CVE, секрет высокопривилегированной учётной записи в открытом виде — ведёт к компрометации не только отдельной виртуальной машины, но и всей облачной инфраструктуры.
По отдельности каждый риск может долго оставаться незамеченным в потоке разрозненных алертов, но в связке они образуют критическую угрозу, которая требует незамедлительных действий. Решение класса CNAPP — Cloud Advisor — выявляет такие пути атаки и помогает их своевременно предотвращать.
Читайте также: Что такое CNAPP?
Подготовка к аудиту кибербезопасности
С помощью Cloud Advisor команда перевела большую часть требований кибербезопасности в набор автоматических проверок и применяет их во всей мультиоблачной среде. Результат: к внутреннему аудиту отдел кибербезопасности подходит с готовым отчётом о соответствии инфраструктуры внутренним стандартам.
«Cloud Advisor не заменяет процедуры оценки уровня киберзрелости, но избавляет от рутины при сборе доказательной базы. Проверки настроены под наши внутренние политики, и мы видим отклонения до аудита, а не во время него», — Дмитрий Шамес, руководитель отдела кибербезопасности СберУниверситета.
Прозрачная инфраструктура вместо «чёрного ящика»
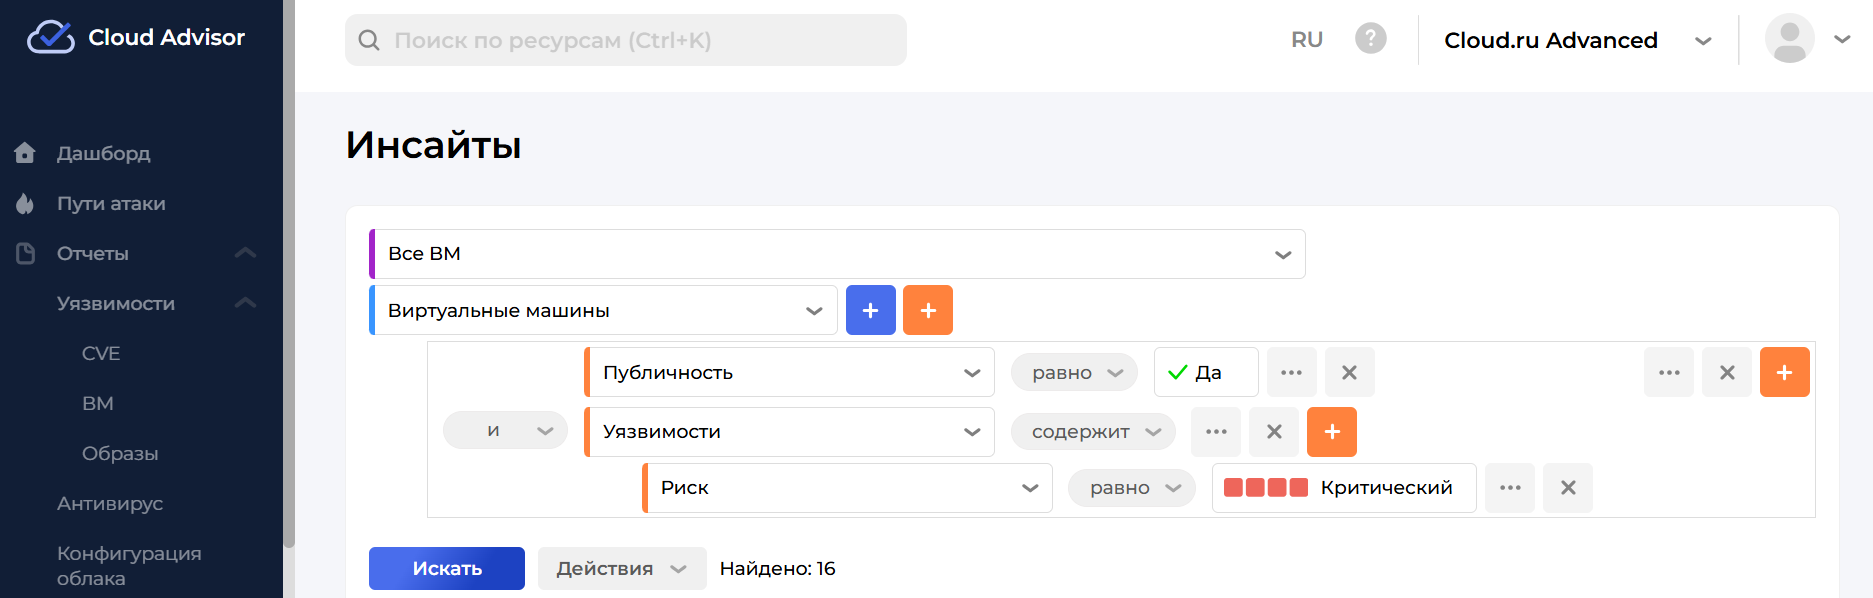
Мультиоблако СберУниверситета перестало быть для команд КБ и разработчиков «чёрным ящиком»: все сотни виртуальных машин видны в одном интерфейсе, а о появлении каждого нового ресурса КБ-команда узнаёт из автоматических оповещений. Неучтённых ресурсов (Shadow IT) больше нет. КБ-отдел стал независимым: ответы практически на любые вопросы об инфраструктуре команда получает сама в разделе «Инсайты» Cloud Advisor, без запросов в ИТ-отдел.
Оптимизация облачных расходов
СберУниверситет получил рекомендации по оптимизации неиспользуемых и недозагруженных ресурсов в мультиоблаке, отсортированные по сумме потенциальной экономии. Благодаря такой приоритизации удалось существенно сократить расходы в кратчайшие сроки.
Готовы защитить вашу облачную инфраструктуру?
Запланируйте видео-встречу с экспертами Cloud Advisor
Результаты: безопасность под контролем, аудит автоматизирован, расходы ниже на 20%
- Небольшая КБ-команда контролирует защищённость всей мультиоблачной среды из единой консоли. Платформа выявляет риски на всех уровнях инфраструктуры: облака, Kubernetes и виртуальные машины.
- Автоматизирован контроль соответствия требованиям КБ. При появлении ресурсов, которые им не соответствуют, ответственные лица получают уведомления и оперативно устраняют нарушения. Подготовка к ежегодному аудиту перестала быть авралом.
- Инфраструктура стала прозрачной: у КБ-отдела есть собственный, независимый от ИТ, источник достоверных данных обо всех активах, а новые ресурсы автоматически попадают в поле зрения безопасности — риска Shadow IT больше нет.
- Затраты на мультиоблако снижены примерно на 20% благодаря реализации рекомендаций Cloud Advisor по сокращению облачных расходов.
До и после: что изменилось после подключения Cloud Advisor
| До Cloud Advisor | С Cloud Advisor | |
|---|---|---|
| Безопасность конфигурации мультиоблачной среды (CSPM) | Ручной контроль через разные веб-консоли | Единый интерфейс с автоматическим уведомлением о новых ресурсах и изменениях конфигурации (например, открытии порта) |
| Управление уязвимостями | Не все ресурсы в Cloud.ru Advanced сканируются на уязвимости, уязвимости долгое время могут оставаться невыявленными | Автоматическое ежедневное сканирование всех ВМ в Cloud.ru Advanced, новые ВМ проверяются в течение нескольких часов после создания |
| Соответствие внутренним требованиям безопасности | Много ручной работы | Автоматизированный контроль за соблюдением значительной части требований |
| Реестр активов | Ручной сбор данных через веб-консоли платформ и запросы к ИТ | Достоверные данные по облачным платформам Cloud.ru: Облако VMware и Advanced |
| Неучтённые ресурсы (Shadow IT) | Риск был высок, были случаи появления неучтённых активов, которые оставались вне поля зрения КБ | КБ-команда автоматически получает оповещения о появлении всех новых ресурсов |
| Расходы на мультиоблако | Отсутствие контроля расходов, непонимание причин роста затрат | Экономия ~20% |
«Cloud Advisor — один из самых полезных и понятных продуктов в арсенале нашего КБ-отдела. Он дал нам то, чего не хватало больше всего: единую консоль для контроля защищённости мультиоблачной инфраструктуры. Мы отслеживаем широкий спектр рисков: ошибки в настройках облачных сервисов на любой из платформ, уязвимости, вирусы, секреты в открытом виде, и оперативно устраняем их. КБ-отдел стал независимым от ИТ: у нас есть достоверная картина всех активов и уверенность в рациональном использовании облачных ресурсов. Аудит кибербезопасности теперь проходит спокойно, планомерно», — Дмитрий Шамес, руководитель отдела кибербезопасности СберУниверситета.

Готовы увидеть Cloud Advisor в действии?
Единая платформа для безопасности и сокращения расходов в публичном облаке
Запросить демо