
 Блог
Разбор инцидента: как бывший сотрудник Cisco вывел из строя Webex Teams
Сентябрь 2018 года. Пять месяцев назад из Cisco уволился инженер. Его пропуск давно сдан, рабочая почта отключена, но доступ к публичному облаку по-прежнему действует. Он открывает ноутбук и по сохранившимся учётным данным подключается к облачной инфраструктуре компании в AWS. Из личного проекта в Google Cloud он запускает скрипт, который удаляет 456 виртуальных машин, обеспечивающих работу сервиса Webex Teams (сейчас — Webex). Утром тысячи пользователей по всему миру обнаруживают, что их корпоративный ресурс недоступен. Как один неотозванный доступ обернулся для Cisco миллионными убытками — разберём ниже.
 18.09.2026
 5 мин.

Коротко о главном
Инцидент: бывший инженер Cisco через 5 месяцев после увольнения удалил 456 виртуальных машин, обеспечивавших работу Webex Teams.
Путь атаки: неотозванная учётная запись в AWS → ключи доступа без ротации → широкие привилегии → удаление инфраструктуры. Ни фишинга, ни эксплойтов, ни вредоносного ПО.
Ошибки: локальная (не федеративная) учётная запись, которая не была отозвана при увольнении + отсутствие блокировки неактивных аккаунтов + ключи без ротации + избыточные права + доступ к облаку с любых IP. Именно совокупность этих ошибок сделала инцидент возможным.
Последствия: до 2 недель на восстановление, 16 000+ недоступных аккаунтов, 2,4 млн долларов убытков и репутационный ущерб. Для инженера — 2 года тюрьмы.
Почему это важно: по данным Cloud Advisor, 24% пользовательских учётных записей в публичных облаках не используются более 90 дней. За ними нет ни задачи, ни рабочей необходимости — только действующие права. Это чистый риск без единой выгоды.
Масштаб последствий
Восстановление сервиса заняло до двух недель. Свыше 16 000 пользовательских аккаунтов оказались недоступны. По данным Министерства юстиции США, Cisco потратила около 1,4 млн долларов на восстановление и свыше 1 млн — на компенсации клиентам. Данные пользователей при этом не пострадали, однако многодневный простой сервиса, которым пользуются тысячи компаний, — серьёзный репутационный ущерб для Cisco. Для бывшего инженера история закончилась приговором: два года тюрьмы и штраф 15 000 долларов.
По данным Cloud Security Alliance, недостатки в управлении идентификацией и доступом (IAM) заняли первое место среди угроз облачной безопасности в 2026 году.
Что обычно стоит за такими инцидентами
Ключевой факт, подтверждённый следствием: доступ к облаку не был отозван после увольнения и оставался рабочим почти пять месяцев.
24% пользовательских учётных записей в публичном облаке не использовались более 90 дней.
по данным исследования Cloud Advisor
«Состояние облачной безопасности в России 2026»
Однако неотозванный доступ — лишь первое звено в цепочке упущений. Инцидент можно было предотвратить как минимум на пяти уровнях, но ни один из них не был защищён.
| Несоблюдение лучших практик | Как можно было предотвратить |
|---|---|
| Учётная запись была создана как локальная, а не через федерацию удостоверений. Поэтому при увольнении она не была отозвана вместе с остальными доступами. | Используйте федерацию удостоверений: при увольнении сотрудника доступ к публичному облаку будет отзываться автоматически вместе с остальными доступами. Если федерация не применяется, включите отзыв облачных доступов в чек-лист увольнения. |
| Неактивная учётная запись не блокировалась автоматически, хотя ею не пользовались почти полгода. | Блокировать неактивные учётные записи: типовая практика — отключение после 30–90 дней без использования. |
| Учётные данные и ключи доступа не ротировались и оставались валидными месяцами. | Ввести обязательную ротацию ключей доступа. Даже если учётная запись не была отозвана, уволенный сотрудник не сможет ею воспользоваться. |
| У сотрудника были широкие права, позволявшие удалить сотни ресурсов. | Применять принцип наименьших привилегий: выдавать только необходимые разрешения и только на необходимые ресурсы. |
| Отсутствовали правила доступа сотрудников к корпоративным ресурсам. | Ограничьте доступ к панели управления облачного провайдера: разрешайте подключения только с доверенных IP-адресов, например, из офиса или по корпоративному VPN. |
Если хотя бы одна из мер была реализована, инцидент был бы невозможен. Именно комбинация упущений привела к миллионным убыткам: неотозванная учётная запись опасна вдвойне, если у неё широкие права и неротируемые ключи доступа.
Проблема в том, что вручную отслеживать такие ошибки в масштабе крупной облачной инфраструктуры практически невозможно — здесь нужны автоматизированные инструменты.
Как Cloud Advisor помогает устранять подобные угрозы
Cloud Advisor — решение класса CNAPP (Cloud-Native Application Protection Platform) для защиты облачных сред — помогает устранять риски безопасности в публичных облаках до того, как они приведут к инциденту.
Применительно к кейсу Cisco Webex Cloud Advisor выявил бы:
учётные записи, неактивные более 90 дней;
локальные учётные записи вне федерации удостоверений;
ключи доступа, которые не ротировались более 90 дней;
избыточные привилегии.
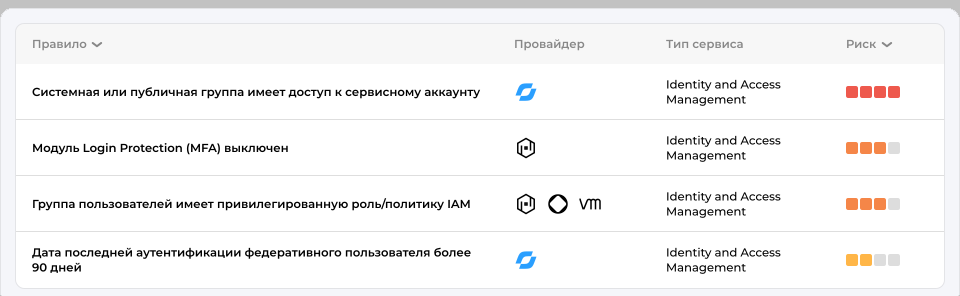
Контролем IAM возможности платформы не ограничиваются. Cloud Advisor помогает обеспечивать комплексную защиту облачной инфраструктуры: ищет уязвимости и вирусы, контролирует конфигурацию облака, обеспечивает безопасность Kubernetes, проводит другие проверки безопасности. Обладая полной картиной всего происходящего в облаке, платформа находит токсичные комбинации выявленных рисков и строит критические пути атаки. Это помогает ИБ-специалистам не «тонуть» в алертах, а фокусировать свои усилия на устранении реальных угроз безопасности.

Главный вывод
Причина инцидента с Cisco не таргетированная APT-атака, а обычный неотозванный доступ. Типичные причины таких атак: ключи без ротации и избыточные права.
Если это произошло с технологическим гигантом уровня Cisco, стоит задать вопрос: а как обстоят дела в вашей инфраструктуре? Сколько у вас ключей доступа старше 90 дней, которые имеют высокие привилегии? Сколько локальных (не федеративных) учётных записей? Сколько пользователей заходят в облако без MFA?
Ответим на эти вопросы по вашей инфраструктуре на бесплатном пилотном тестировании Cloud Advisor. Покажем, какие риски безопасности есть в вашем облаке и как их устранить.
